Tajemnica telefonu zamachowca z Krakowa. Ekspert ujawnia brutalną prawdę
W samochodzie Michała Oksińskiego, który 7 listopada dokonał zamachu na krakowskim Rynku Głównym, funkcjonariusze zabezpieczyli cztery telefony komórkowe. Jeden z nich – iPhone – może skrywać kluczową odpowiedź na pytanie, dlaczego 24-latek zabił swoich bliskich oraz sześcioro przypadkowych przechodniów. Problem w tym, że zaawansowane szyfrowanie urządzenia okazuje się barierą nie do przejścia, a prokuratura rozważa zwrócenie się o pomoc do samego Apple. Ekspert ds. cyberbezpieczeństwa ostrzega jednak, że nawet najnowocześniejszy sprzęt policyjny może okazać się bezradny!
Śledczy z krakowskiego zarządu Centralnego Biura Zwalczania Cyberprzestępczości (CBZC) badają cztery telefony znalezione w pojeździe sprawcy strzelaniny w Krakowie, 24-letniego Michała Oksińskiego. Szczególne trudności sprawia odblokowanie zabezpieczonego iPhone'a, co skłania prokuraturę do rozważenia współpracy ze stroną amerykańską i firmą Apple. Ekspert z serwisu Zaufana Trzecia Strona, Adam Haertle, wyjaśnia, od jakich czynników zależy odzyskanie danych oraz czy producent może złamać zabezpieczenia własnego urządzenia.
Trzy czynniki decydują o sukcesie śledczych. Kluczowy stan telefonu w chwili przejęcia
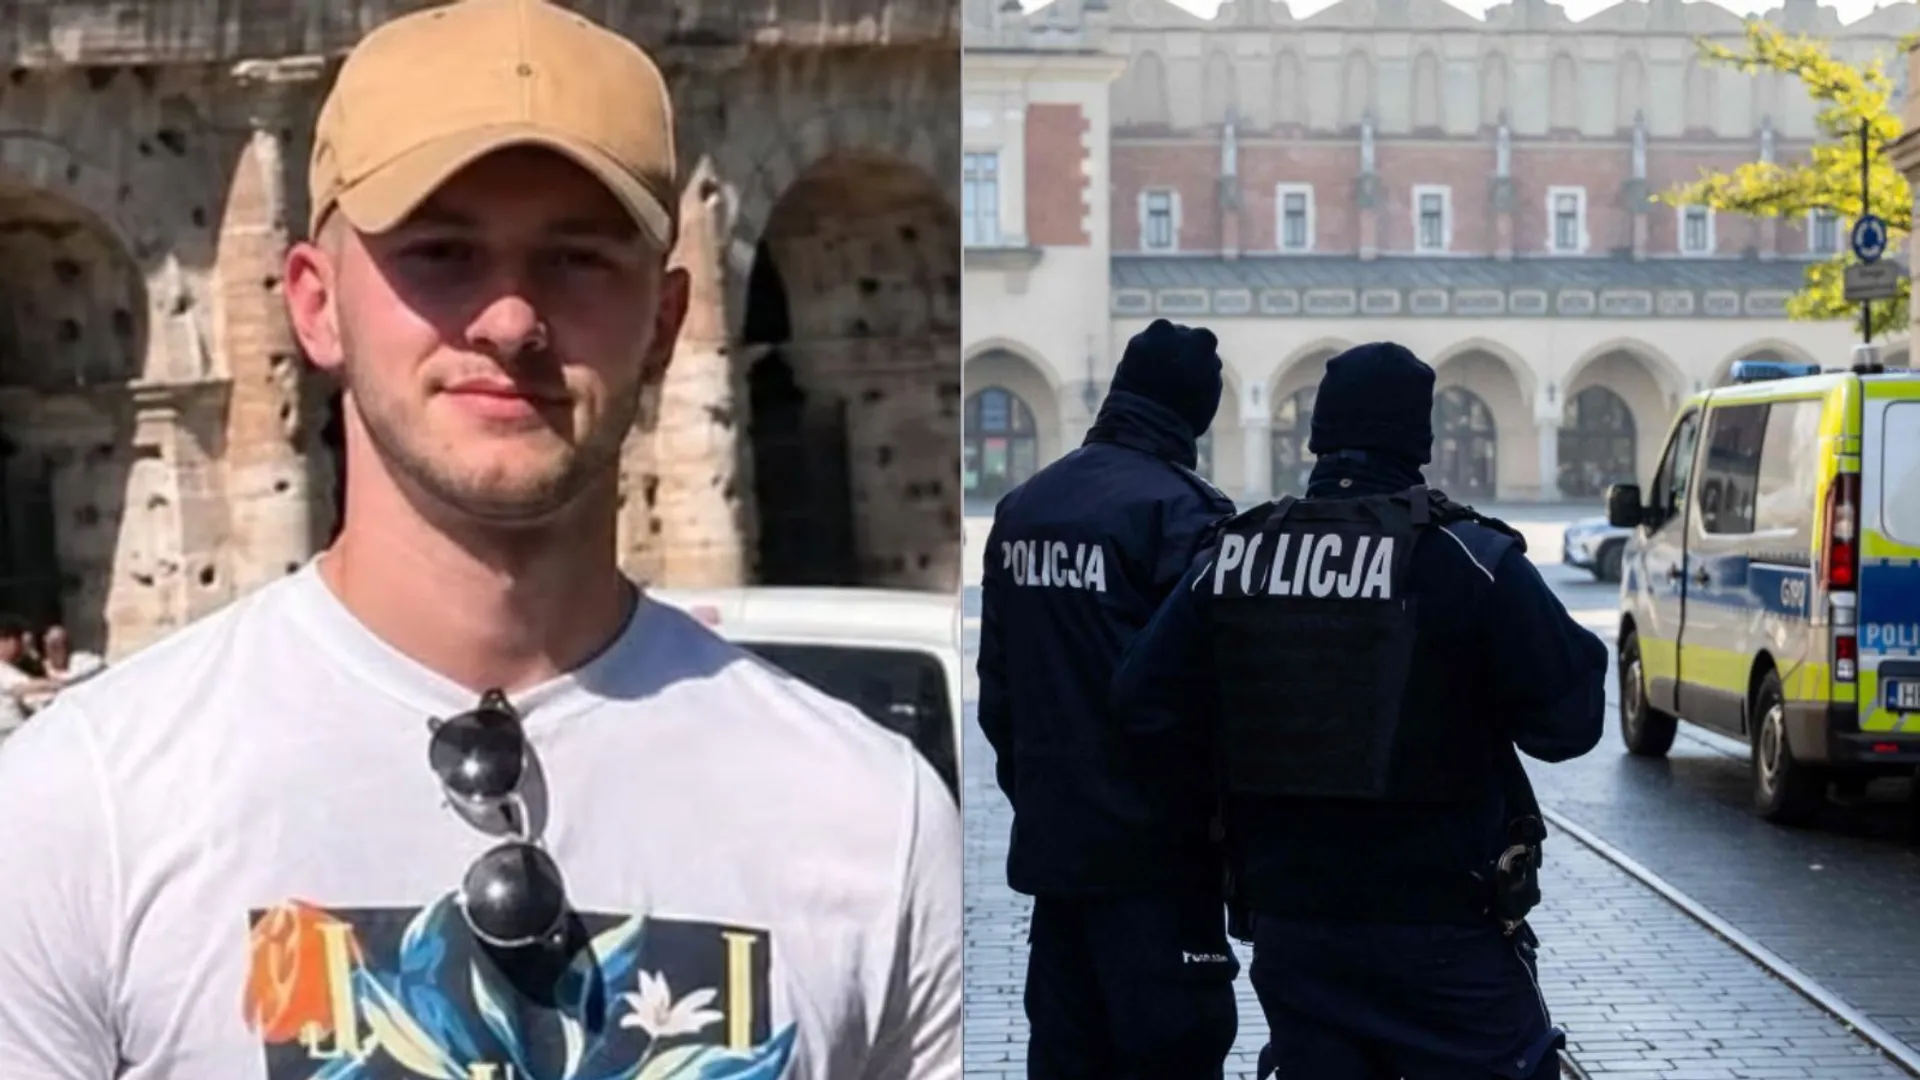
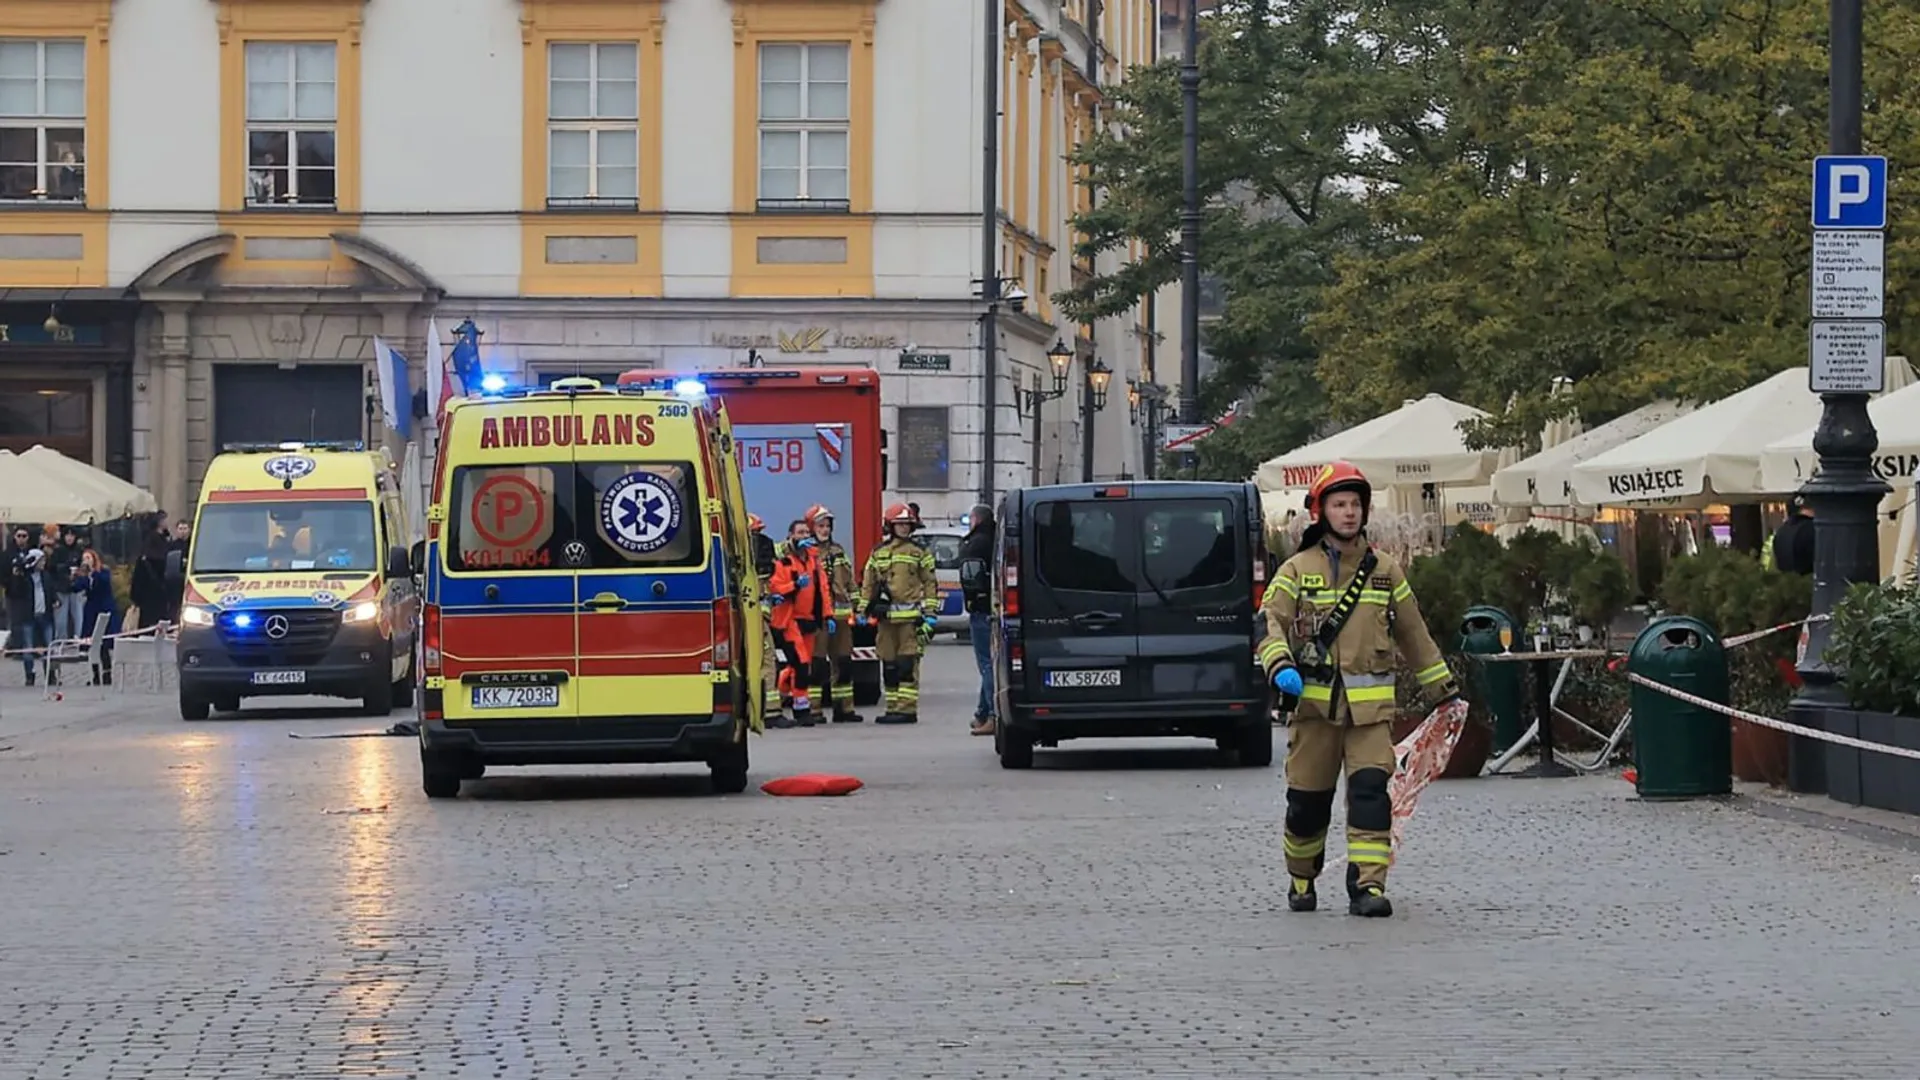
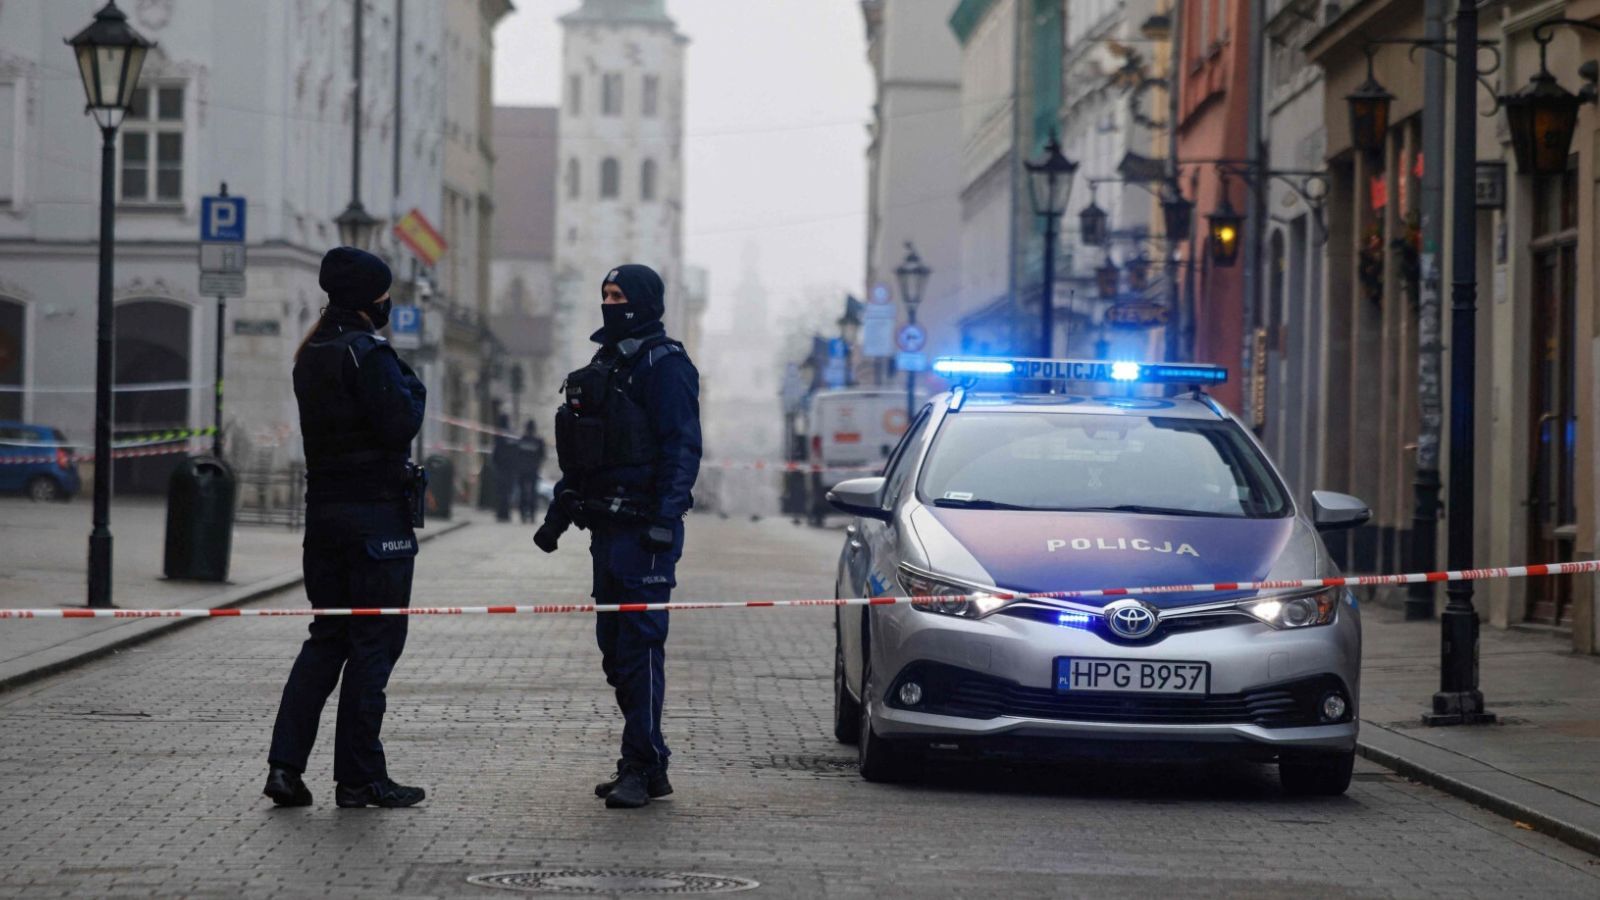
Po tragedii z 7 listopada 2026 r., kiedy 24-letni Michał Oksiński zastrzelił sześć osób na krakowskim Rynku Głównym (wcześniej zabijając rodziców i siostrę w Ostrowcu Świętokrzyskim), a sam zmarł dwa dni później w szpitalu, prokuratura próbuje odtworzyć jego motywy oraz ustalić, czy miał wspólników.
Jak ujawniła „Rzeczpospolita”, w aucie sprawcy znaleziono cztery smartfony – w tym iPhone'a – które trafiły do krakowskiego zarządu CBZC. Prokurator Eryk Stasielak nie wykluczył wystąpienia o pomoc do koncernu Apple, ponieważ do 11 listopada nie udało się uzyskać dostępu do zapisanych tam informacji.
Ekspert ds. cyberbezpieczeństwa Adam Haertle z serwisu Zaufana Trzecia Strona podkreśla w rozmowie z Faktem, że szanse na złamanie zabezpieczeń bez znajomości kodu PIN zależą od konkretnych parametrów urządzenia:
Ogólna odpowiedź na wszystkie pytania brzmi "to zależy".
Specjalista wymienia trzy decydujące elementy: model smartfona, wersję systemu operacyjnego oraz to, czy aparat był uruchomiony w momencie zabezpieczenia przez policję:
Po trzecie, w jakim stanie telefon został zabezpieczony — czy jest włączony, ale zablokowany (tu może być łatwiej), czy jest wyłączony (tu będzie na pewno trudniej).
Wyłączony lub zrestartowany aparat przed pierwszym wpisaniem kodu blokuje dostęp do kluczy szyfrujących. Haertle obala również mit, jakoby smartfony Apple zawsze były trudniejsze do sforsowania od konkurencji:
Dostanie się do najnowszego iPhone'a z nowym oprogramowaniem będzie porównywalnie trudne jak dostanie się do najnowszego flagowego Androida (Samsung, Pixel) z najnowszym oprogramowaniem.
Zobacz także: "Zrobiłeś coś Emilii tego dnia?" Mąż Koprowskiej odpowiedział. To przyznał
Najnowocześniejszy sprzęt policji może nie wystarczyć. Historia FBI i sprawa Giertycha
Choć polskie służby korzystają ze światowej klasy narzędzi informatyki śledczej (takich jak rozwiązania firm Cellebrite czy GrayKey od Magnet Forensics), najnowsze aktualizacje systemowe skutecznie eliminują luki wykorzystywane przez biegłych. Adam Haertle docenia wyposażenie rodzimych specjalistów, lecz studzi optymizm:
Według mojej wiedzy polskie organy ścigania (a także biegli, pracujący na ich zlecenie) dysponują najnowszym, najlepszym dostępnym na rynku sprzętem. Nie oznacza to jednak, że do każdego urządzenia da się dostać — w przypadku tych najnowszych może się to okazać dzisiaj niemożliwe
O szczegóły prowadzonej analizy i szanse na odczytanie korespondencji Fakt zapytał bezpośrednio CBZC, otrzymując jednak stanowczą odpowiedź:
Z uwagi na dobro śledztwa oraz niejawność metodyki prowadzonych działań przez policję, w tym również analizy zabezpieczonych urządzeń, nie udzielamy szczegółów w wymienionym zakresie. O udostępnieniu wyników przeprowadzonych czynności decyduje nadzorująca prokuratura.
Bezsilność wobec zabezpieczeń Apple potwierdza głośna sprawa Romana Giertycha z 2020 roku, po której adwokat napisał w sierpniu 2021 r.: „Prokuratura i biegli CBA próbowali bezskutecznie złamać jego zabezpieczenia”. Również sam producent od czasów systemu iOS 8 deklaruje brak technicznej możliwości ekstrakcji danych z zablokowanych urządzeń, co pokazały głośne spory z amerykańskim FBI po zamachach w San Bernardino (2015 r.) oraz bazie Pensacola (2019 r.), gdzie złamanie zabezpieczeń z udziałem podmiotów zewnętrznych zajęło ponad cztery miesiące.
Chmura iCloud i fragmenty dysku. Alternatywna droga do dowodów
Nawet jeśli fizyczny dostęp do pamięci iPhone'a Oksińskiego okaże się niemożliwy, śledczy nie stoją na całkowicie straconej pozycji. Adam Haertle wskazuje na możliwość pozyskania kopii zapasowych z serwerów producenta na podstawie wniosku prawnego:
Nie oznacza to jednak, że żadnych danych nie da się odzyskać — część danych mogła być przechowywana w chmurze producenta (nie wiemy, czy zamachowiec korzystał z tej funkcji).
W standardowym trybie Apple dysponuje kluczami do części danych w usłudze iCloud, o ile użytkownik nie aktywował funkcji Advanced Data Protection, wprowadzającej pełne szyfrowanie end-to-end. Ponadto eksperci mogą niekiedy wyodrębnić pojedyncze pliki bezpośrednio z urządzenia bez pełnego łamania blokady:
Czasem na samym urządzeniu da się dostać do fragmentu dysku — ale nie wiemy, co tam znajdziemy, mogą to być zarówno dane przydatne dla śledztwa (np. jakieś zdjęcie, zrzut ekranu czy fragment wiadomości), jak i kompletnie bezużyteczne.